「ローカルLLMは社外にデータが出ないから安全」。そう聞いて興味を持った方は多いと思います。ローカルLLMとは、自社のパソコンやサーバーの中だけで動くAIのことです。
ただ、そこで思考を止めてしまうのはもったいない。この記事では「外に出ない」という仕組みをもう一段深く見たうえで、安全に運用するために実際にやるべきことまで踏み込みます。読み終える頃には、「うちは何をすればいいか」がきっと見えてくるはず。
「外に出ない」の仕組みをもう一段深く見る
ローカルLLM入門でも触れましたが、クラウド型AIとローカルLLMの一番の違いは、処理がどこで完結するかという点です。ChatGPTのようなクラウド型なら、入力した文章はインターネット経由で外部のサーバーへ。対してローカルLLMは、その処理を手元のパソコンや自社サーバーの中だけで完結させる仕組みです。
では、「社内で完結する」とはどこまでの範囲を指すのでしょうか。実はこれ、会社によって結構違います。1台のパソコンだけで動かしている場合もあれば、社内サーバーに置いて複数人がアクセスできるようにしている場合もあるからです。
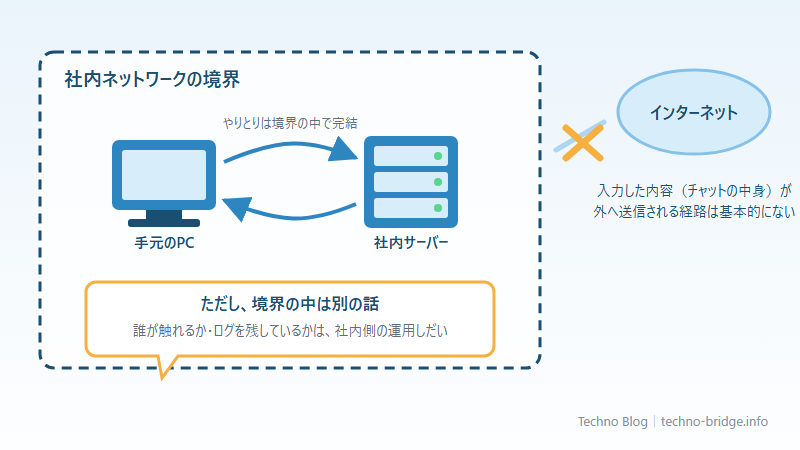
後者の場合、境界線は「そのパソコン1台」ではなく「社内ネットワークの内と外」に引かれます。境界の外、つまりインターネットの向こう側まで、入力した内容(チャットの中身)が送信される経路は基本的にありません。通信の宛先自体が、そもそも外部に向いていないんですね。
これは非常に強い土台です。ただ、あくまで土台の話でしかない。境界の中に何を置き、誰がそこに触れられるようにするかは、また別の問題として残ります。
「外に出ない」=「安全」ではない、という落とし穴
ここが、この記事でいちばん伝えたいところです。
「外に出ない」ことと「安全に運用されている」ことは、まったく別の問題です。実際、社内でよく使われるAIツールの一つ「Ollama」は、そのままだとIDやパスワードでのログイン確認をしない仕組みです(2026年9月時点、公式ドキュメントで確認)。1台のPCだけで使う分には、外部から触られる心配はほぼなし。ただ、さきほど触れた「社内サーバーに置いて複数人でアクセスする」形にした場合は話が別です。ネットワーク全体に公開する設定に変えると、認証の仕組みがないため、社内ネットワークにつながっている人なら誰でも操作できる状態になります。
こうした「社内側のリスク」は、意外と見落とされがちです。よくあるケースを挙げます。
- 共有フォルダのような感覚で、誰でもアクセスできる設定のまま放置している
- 利用ログを取っていないため、何かあっても「誰が・いつ・何を聞いたか」が分からない
- 経理や人事の担当者専用のつもりが、実は他部署の社員からも見える状態になっている
私自身、現場で「ローカルだから安心」と考えて、こうした設定をまったく見直さないまま使い続けている会社を何度か見てきました。悪気があるわけではなく、単に「外に出ないなら大丈夫だろう」で思考が止まってしまうのです。
外に出ないことは、あくまで「情報が組織の外へ漏れる経路をなくす」という一つの対策にすぎません。組織の中でどう守るかは、また別に設計する必要があります。
安全に使うために最低限やるべき5つのこと
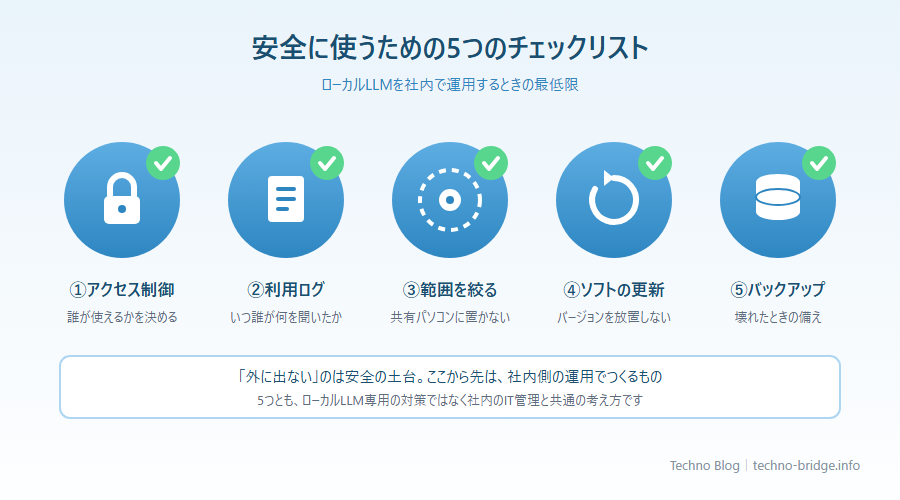
難しい設定は必要ありません。中小企業でも現実的にできるレベルで、5つだけ挙げます。
- アクセス制御:使える人を絞り、簡単なパスワードで済ませない
- 利用ログの記録:いつ・誰が・何を聞いたかを残しておく
- 社内ネットワークの範囲を絞る:誰でも触れる共有パソコンには置かない
- ソフトのアップデート:LM StudioやOllamaなどのバージョンを放置しない
- バックアップと復旧手順:サーバーが壊れた、誤って消したときの備えをしておく
どれも、専任のIT担当者がいなくても始められるものばかりです。まずはパスワードの見直しと、使える人を決めることから始めればいい。ログの記録も、最初は「誰が使ったかをメモに残す」程度からで構いません。
なお、パスワード管理やアクセス権限の考え方そのものは、ローカルLLMに限った話ではありません。基本の対策は中小企業のセキュリティ対策5選で扱っているものと共通です。すでに社内でパスワード管理をしっかりやっている会社なら、そのルールをそのままローカルLLMに適用するだけでいい。
クラウドAIとローカルLLM、結局どちらが安全か
「じゃあ結局、クラウドとローカル、どちらが安全なんですか」と聞かれることがよくあります。正直に言うと、私も毎回少し迷いながら答えています。
契約書や顧客名簿、見積の原価といった「外に出したら困る」情報を扱うなら、ローカルLLM一択でしょう。一般的な調べ物や社外秘でない文章の下書き程度なら、クラウドAIでも十分だと思います。ただ、この線引き、会社によって地味に違うんですよね。「うちの見積書は原価まで書いていないから、実はそこまで機密じゃないかも」という会社もあれば、逆に「議事録のメモ書き程度でも社名が入るから外に出したくない」という会社もあります。
正直なところ、実際の現場では両方を併用している会社のほうが多い印象です。機密性の高い情報はローカルで、日常的な調べ物はクラウドで。無理にどちらか一方に統一する必要はありません。
どちらを使うにしても、最後は社内ルールの話に戻ってきます。ローカルLLMを使っていても、社員が何をどこまで入力していいのか決めていなければ、結局は同じ落とし穴にはまるからです。この点は生成AIの社内ルールの作り方で詳しく扱っているので、あわせてどうぞ。
まとめ:土台のうえに、運用を積み上げる
要点を整理します。
- 「外に出ない」ことは安全の土台にすぎず、それ自体がゴールではありません
- アクセス管理・ログ・更新・バックアップという社内側の運用が伴って、初めて安全と呼べます
- クラウドとローカルは対立するものではなく、扱う情報によって使い分けるものです
次にやってほしいことは一つだけです。自社が扱っている情報の中に「外に出せないもの」がどれだけあるか、ローカルLLM入門のチェックリストを使って棚卸ししてみてください。それだけで、ローカルLLMが自社に必要かどうかの答えは、かなり見えてくるはず。
「安全に運用できる形で導入したいが、何から手をつければいいか分からない」という方は、私にご相談ください。IT業務歴30年、インフラ構築からAI活用まで一人でこなしてきた経験を生かし、神奈川・東京・山梨を中心に、機材選定からアクセス管理の設計まで含めたローカルLLM導入をお手伝いしています。
もっと詳しく知りたい方は、以下の記事も参考にしてください。
- ローカルLLM入門 — ローカルLLMの仕組みと基本の考え方
- 中小企業のローカルLLMは元が取れる?コストの本当の話 — 導入コストは本当に見合うのかという話
- LM Studioのインストール方法 — 実際にLM Studioを始める手順
- 生成AIの社内ルールの作り方 — 社内のAI利用ルールの作り方
- 中小企業のセキュリティ対策5選 — アクセス権限の棚卸しなど、一般的なセキュリティ対策
コメント