最近届く詐欺メールやSMS、以前ほど「怪しい日本語」が目立たなくなったと感じていませんか。気のせいではなく、実際にそういうデータが存在します。
この記事で扱うのは、フィッシング対策協議会やIPAといった公的機関の一次情報から見えるAIフィッシングの実態。そのうえで、「日本語の自然さ」に頼らない今の見分け方と、引っかかりかけたときの初動まで整理しました。
データで見る、フィッシングの「今」(2026年)
フィッシング対策協議会が2026年6月1日に「フィッシング対策ガイドライン2026年度版」(事業者向け)を公開しました。これによると、2025年度の月間フィッシング報告件数は、月によって20万件を超える水準まで拡大したとのこと。3年前(2022年度前後)は、月間10万件を下回る水準で推移していたとのこと。3年ほどで、報告件数は倍以上に膨らんだ計算になります。
ここで注意したいのが、これはあくまで「報告件数」であって「被害件数」や「被害額」ではないということ。フィッシング対策協議会に寄せられた通報の数であり、実際に金銭被害や情報漏洩が発生した件数を直接示す統計ではありません。とはいえ、通報がここまで急増していること自体、見過ごせない変化でしょう。
同ガイドラインには、証券口座の乗っ取りにより高額な被害が発生する事案が相次いだという記述もあります。具体的な件数や金額までは公表されていません。ただフィッシングは、「うちには関係ない」で済む話ではなさそうです。
ここでIPA(情報処理推進機構)の「情報セキュリティ10大脅威2026」(2026年1月29日公表)でも、組織編3位に「AIの利用をめぐるサイバーリスク」が初めて選出されました。個人編では「フィッシングによる個人情報等の詐取」が8年連続8回目の選出。この経緯は中小企業のセキュリティ対策5選で詳しく触れているので、ここでは繰り返しません。
なぜ生成AIで「日本語の不自然さ」では見抜けなくなったのか
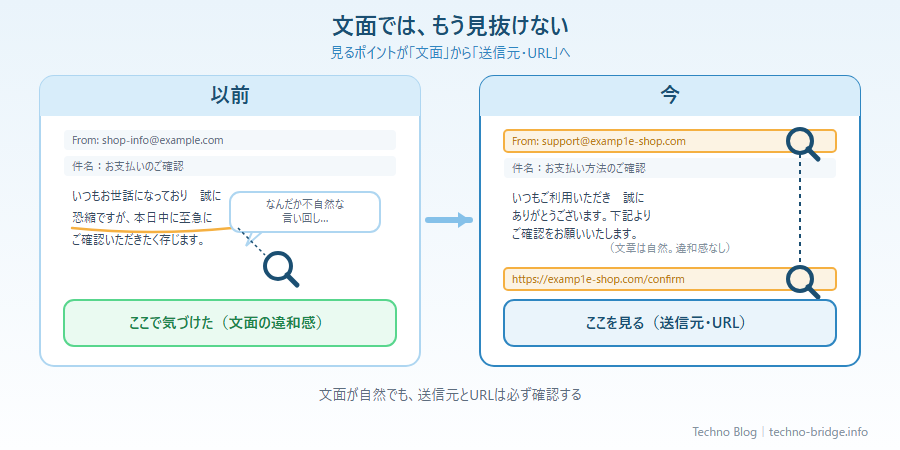
以前は、フィッシングメールといえば「妙な敬語」「不自然な変換ミス」が定番の見分け方でした。「変な日本語のメールは疑う」という考え方は、長らく定番として語られてきたもの。
ところが同ガイドラインは、こう指摘しています。「生成AIを活用した自然な文章表現や個別最適化されたメッセージによる攻撃の巧妙化も顕著となった。従来の不自然な日本語や明らかな誤りを手掛かりに判別することが難しくなり」——。
つまり攻撃側も生成AIを使い、自然な日本語をいくらでも作れるようになったということです。しかも「個別最適化」、相手ごとに文面を変えられる点が厄介。実際、以前より「これ、普通に自然な文だな」と感じるメールが増えた、という声は現場でもよく耳にします。
文面の質だけでは、もう判断材料になりません。ここが今回いちばん押さえておきたいポイントです。
それでも見分けられる、今の3つのチェックポイント
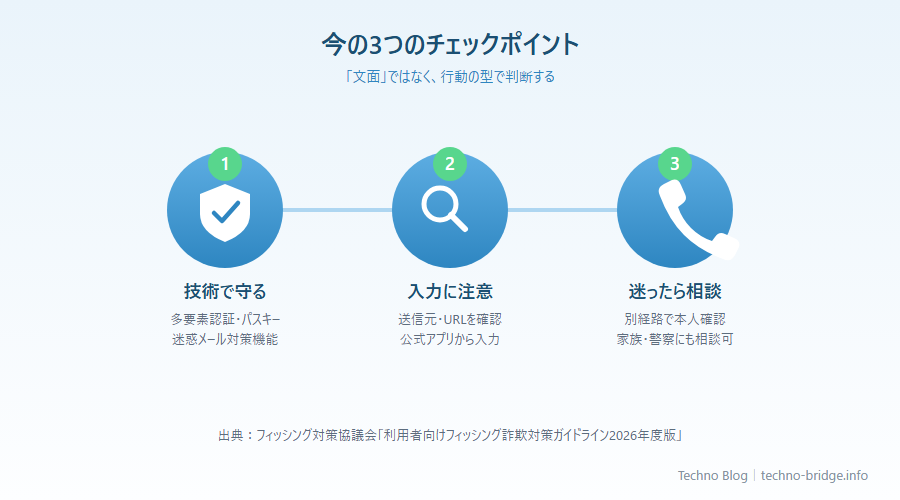
では、何を見ればいいのでしょうか。フィッシング対策協議会の「利用者向けフィッシング詐欺対策ガイドライン2026年度版」は、被害を防ぐ基本行動として次の3つを挙げています。
- 技術で守る:多要素認証やパスキー、迷惑メール・SMS対策機能、Webフィルタリングなど、文面を読む前の段階で防いでくれる仕組みをオンにする
- 入力に注意:メールやSMS内のリンク先ではID・パスワード・個人情報を入力せず、ブックマークや公式アプリから開いて入力する
- 迷ったら相談:一人で抱え込まず、家族や警察、消費者ホットラインなどに相談する
これを中小企業の現場に置き換えると、行動の型はこう翻訳できます。
- 送信元メールアドレスのドメインが、名乗っている企業と一致しているか確認する
- リンクは押さず、ホバーや長押しで実際のURLを確認する
- 「本日中に」「アカウント停止」など急かす文言に注意する
- 金銭・個人情報・振込先変更の要求は、メール内のリンクや電話番号ではなく、公式サイトや既知の電話番号など別の経路で本人・企業に確認する
文面が自然かどうかではなく、この「行動の型」で判断する。これが今の基本です。
会社としての備え──社員への周知と初動対応
中小企業のセキュリティ対策5選では、不審メールへの会社のルールとして「文面がきれいでも、送信元とURLは必ず確認」という合言葉を紹介しました。AIで文面が巧妙化した今、この合言葉の出番はむしろ増えたと言えるでしょう。社内共有の際は、ぜひそのまま使ってみてください。
もし引っかかりかけた、あるいは引っかかってしまったら、初動はシンプルです。
- パスワードをすぐに変更する
- カード会社・金融機関に連絡する
- 社内に即座に報告する(責めない雰囲気づくりが大切です)
報告が早いほど、被害は小さく済みます。
対策は利用者側の注意だけではありません。総務省は2025年9月、通信事業者の業界団体に対し、フィルタリング精度の向上や送信ドメイン認証(DMARC、送信元のなりすましを防ぐ仕組み)の導入などを要請しました。ただし、これは2025年度の取り組み。AIフィッシングに限定した施策ではない点にはご注意ください。事業者側の備えも並行して進んでいる、と押さえておけば十分です。
生成AIを使うのは攻撃側だけではありません。私たちの業務でも当たり前に使う時代です。社内で使うAIのルールについては生成AIの社内ルールの作り方にまとめています。外から来るAI悪用と、社内から出す側のAIリスク。両方セットで押さえておくと安心です。
まとめ
- フィッシングの月間報告件数は、この3年で倍以上に拡大(あくまで「報告件数」であり、被害件数・被害額ではありません)
- 「生成AIによる自然な文面での巧妙化」を名指しで指摘しているのはフィッシング対策協議会。IPAは別の切り口で「AIの利用をめぐるサイバーリスク」を組織編3位に初選出しています
- 見分け方は「日本語の自然さ」ではなく、送信元・URL・要求内容の3点で判断
- 迷ったら、メール内の連絡先ではなく別の経路で確認する習慣が最後の砦
まずは社内で「文面が自然でも、送信元とURLは必ず確認する」を合言葉として共有することから始めてみてください。
「社員向けにこの内容を周知したい」「一度、勉強会をお願いしたい」という方は、お気軽にご相談ください。IT業務歴30年、中小企業のインフラ構築からAI活用まで現場で手がけてきました。商工会議所等でのセミナー・勉強会もお受けしています。対応エリアは神奈川・東京・山梨が中心。
合わせて読みたい記事
– 中小企業のセキュリティ対策5選|無料で今日からできる方法(不審メール対策を含む5つの対策の全体像)
– 生成AIの社内ルールの作り方|入力NG例つき(社内から出す側のAIルール)
参考資料
– フィッシング対策協議会「フィッシング対策ガイドライン2026年度版」(2026年6月1日公開)
– フィッシング対策協議会「利用者向けフィッシング詐欺対策ガイドライン2026年度版」(2026年6月1日公開)
– IPA「情報セキュリティ10大脅威2026」(2026年1月29日公表)
– フィッシング対策協議会「総務省、プロバイダ等にフィッシング対策強化を要請」紹介記事(2025年9月1日、ITmedia)
コメント